18:32 | Lunes 12 de Octubre de 2026 | La Rioja, Argentina | Fenix Multiplataforma
Según las primeras informaciones, los piratas informáticos habrían explotado vulnerabilidades en versiones antiguas del programa para activar de manera remota el mecanismo de descongelamiento de las instalaciones. La manipulación permitió modificar las temperaturas y afectó la conservación de miles de productos.
Danfoss confirmó que estaba al tanto de incidentes en Francia que involucraban a un número limitado de sistemas de gestión de refrigeración. La compañía señaló que los equipos afectados utilizaban firmware obsoleto y recordó que recomienda mantener actualizados los sistemas compatibles y reemplazar las soluciones antiguas por versiones más recientes.
La versión 4 del software había sido lanzada en mayo de 2024, según las informaciones difundidas sobre el caso. Por el momento, no se estableció públicamente quiénes estuvieron detrás del ataque ni cuál fue su motivación.
Uno de los establecimientos afectados fue un supermercado Intermarché de Haguenau, en el departamento de Bajo Rin. Su propietaria, Sophie Matt, relató que los empleados encontraron las instalaciones frigoríficas a temperaturas anormalmente elevadas durante la mañana. La comerciante calculó sus pérdidas en unos 50.000 euros.
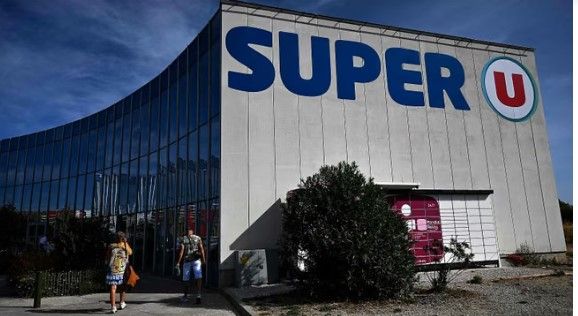
El director general de Coopérative U, Dominique Schelcher, también confirmó el incidente y advirtió sobre sus consecuencias para la conservación de alimentos y el abastecimiento. “Atacar equipos esenciales para la conservación de productos frescos y el abastecimiento alimentario de los franceses es de una gravedad extrema y no tiene precedentes”, sostuvo en la red social X.
La Fiscalía de París abrió una investigación
La Fiscalía de París inició una investigación por el ciberataque contra los sistemas de refrigeración conectados de distintos supermercados del país. Las actuaciones fueron encomendadas a la Oficina de Lucha contra la Ciberdelincuencia (OFAC), que deberá identificar a las víctimas, establecer el alcance de los daños y determinar si existe una relación entre la pérdida de mercadería y los incendios reportados.
El primer ministro francés, Sébastien Lecornu, ordenó que la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) investigara el episodio. Las autoridades también comenzaron a evaluar si otras empresas francesas podían estar expuestas a ataques similares.
Además, Francia coordinaba con otros países europeos ante la posibilidad de que el incidente tuviera consecuencias fuera de sus fronteras. Por ahora, no se confirmó que los problemas registrados en otros mercados respondieran a la misma operación informática.
El caso también generó preocupación por la seguridad de las infraestructuras comerciales. Equipos como los sistemas de refrigeración, que históricamente funcionaban de manera aislada, están cada vez más conectados a redes informáticas. Según Antoine Hautin, secretario general de la consultora de ciberseguridad Almond, la magnitud del episodio podría indicar cierto grado de sofisticación por parte de los atacantes.
En paralelo, el grupo neerlandés Ahold Delhaize informó que enfrentaba un problema de seguridad en su red y que había desconectado varios sistemas como medida preventiva. No se confirmó si este incidente estaba relacionado con el ataque registrado en Francia.
Las tiendas de Albert Heijn, la principal cadena de supermercados de Países Bajos, permanecieron abiertas tanto en ese país como en Bélgica. Sin embargo, la aplicación móvil y el sistema de reparto dejaron de funcionar, mientras que las etiquetas electrónicas de precios mostraban información incorrecta en numerosos productos.
También se reportaron inconvenientes en establecimientos de Delhaize, otra cadena perteneciente a Ahold Delhaize, que opera en Bélgica y Luxemburgo. La coincidencia temporal de los incidentes abrió interrogantes sobre el alcance de los problemas de seguridad, aunque hasta el momento no se estableció un vínculo entre las fallas de Ahold Delhaize y el ciberataque contra los sistemas de refrigeración franceses.