Un hombre de 72 años falleció en su vivienda del barrio Santa Justina


- Comunicate con nosotros -
Tel: (380) 442-2112 / 446-2656 / 443-2596 / 446-4254
Whatsapp: (380) 461-7752 / 430-1923
Internacionales
Detectaron código malicioso en servicios utilizados por 178 organizaciones. Buscaba robar datos financieros y criptomonedas de los visitantes.
Martes 17 de Noviembre de 2026
16:36 | Martes 17 de Noviembre de 2026 | La Rioja, Argentina | Fenix Multiplataforma
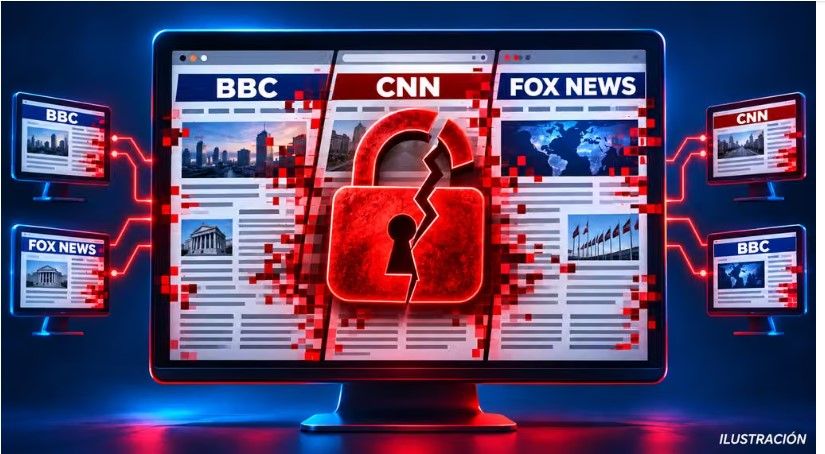
Los sitios de medios de comunicación como BBC, CNN y Fox News figuran entre los alcanzados por un ciberataque contra Optimizely, una plataforma que permite probar distintas versiones de páginas web. Según investigadores de Report URI, los atacantes aprovecharon una vulnerabilidad del proveedor para distribuir código malicioso a través de servicios utilizados por 178 organizaciones.
El código estaba diseñado para intentar sustraer información de los navegadores, capturar datos de tarjetas y desviar transferencias de criptomonedas.
El hallazgo no significa que los atacantes hayan ingresado directamente a los sistemas de cada medio ni que todos sus visitantes hayan sufrido un robo de información. El problema se originó en una herramienta externa que las páginas incorporaban como parte de su funcionamiento.
Optimizely informó que corrigió la vulnerabilidad y eliminó el código inyectado de los proyectos afectados. El alcance real del robo de datos todavía no fue determinado.
Los investigadores identificaron 188 scripts infectados asociados a 178 organizaciones, después de analizar 1.611 archivos de Optimizely. Entre los medios y sitios de contenidos mencionados aparecen:
CNN.
BBC.
Fox News.
NPR.
CTV News.
Fox Sports.
BNN Bloomberg/CP24.
TSN.
Top Gear.
BBC Earth.
La enumeración comprende marcas, servicios y sitios específicos. Por eso, no permite concluir que todas las plataformas de cada grupo de medios hayan estado comprometidas.
El incidente también alcanzó a organizaciones de otros sectores, entre ellas Zoom, HSBC, Salesforce, Equifax e IKEA, de acuerdo con el relevamiento de Report URI.
El ataque se produjo a través de la cadena de proveedores digitales. En lugar de vulnerar cada página por separado, los responsables intervinieron scripts alojados por Optimizely que luego se cargaban en los navegadores de quienes visitaban los sitios.
Scott Helme, fundador de Report URI, explicó a Newsweek que comprometer a un proveedor de confianza permite distribuir código a distintos clientes al mismo tiempo.
En la misma línea, Peter Lowe, responsable de investigación de amenazas de ZeroFox, señaló que las páginas afectadas cargaban JavaScript de un servicio externo confiable y que esa relación fue aprovechada por los atacantes.
Esto implica que un visitante podía quedar expuesto al código al abrir una página afectada, aunque la exposición por sí sola no demuestra que se hayan sustraído sus datos.
Según el análisis de los investigadores, el código tenía distintas funciones:
Capturar datos de tarjetas de pago ingresados en determinados formularios.
Reemplazar direcciones de billeteras de criptomonedas por otras controladas por los atacantes.
Sustraer cookies del navegador y realizar capturas de pantalla.
Redirigir algunos iPhones y iPads con sistemas desactualizados hacia herramientas que intentaban explotar vulnerabilidades.
Helme estimó que los archivos comprometidos pudieron haberse cargado durante unos 34 millones de visitas a páginas, aunque advirtió que el cálculo tiene un margen amplio de incertidumbre. La cifra corresponde a cargas del código, no a personas que perdieron dinero o información.
Los investigadores rastrearon alrededor de US$7.040 en criptomonedas hacia billeteras vinculadas con el ataque del 16 de noviembre. Sin embargo, no pudieron establecer cuántos datos de tarjetas se habrían sustraído ni el perjuicio económico total.
La empresa reconoció que una parte no autorizada explotó una vulnerabilidad de su plataforma de experimentación. Además de corregirla y retirar el código, informó que finalizó sesiones activas, revocó tokens y restableció el acceso a las cuentas afectadas.
Entre sus clientes, Salesforce deshabilitó los scripts de Optimizely mientras continúa la investigación. Equifax comunicó que dejó de utilizar el servicio y que no había encontrado indicios de un impacto sobre sus sistemas o datos. IKEA, por su parte, indicó que investigaba las posibles consecuencias.
Los investigadores recomendaron actualizar los dispositivos, revisar los movimientos bancarios y comprobar las direcciones de destino de las transferencias de criptomonedas, especialmente si se ingresaron datos de pago durante el período del incidente.
También sugirieron cerrar las sesiones abiertas en los servicios afectados y estar atentos a accesos o cambios de cuenta inesperados. Ante un consumo desconocido, corresponde comunicarse con la entidad emisora de la tarjeta.
Haber visitado uno de los sitios mencionados no confirma, por sí solo, que haya ocurrido un robo de datos. La investigación continúa para determinar cuántos usuarios resultaron efectivamente perjudicados.


DEJANOS TU COMENTARIO
Las Más Vistas
Un hombre de 72 años falleció en su vivienda del barrio Santa Justina

Las lluvias hicieron crecer el dique Los Sauces y advierten sobre la intensidad de las próximas tormentas

Periodista peruano salió en Intrusos y fulminó a Nelson Castro tras la cobertura del papa León XIV
Ricardo Quintela: “Este presidente no puso un ladrillo en ninguna provincia argentina”

Rige alerta amarilla por tormentas en los Llanos para esta noche y la madrugada del miércoles
Top Semanal
TAMBIÉN TE PUEDE INTERESAR
LOCALES
NACIONALES
INTERNACIONES
DEPORTES
SOCIEDAD
FARÁNDULA