Pelea entre adolescentes terminó con una menor hospitalizada tras golpearse la cabeza


- Comunicate con nosotros -
Tel: (380) 442-2112 / 446-2656 / 443-2596 / 446-4254
Whatsapp: (380) 461-7752 / 430-1923
Internacionales
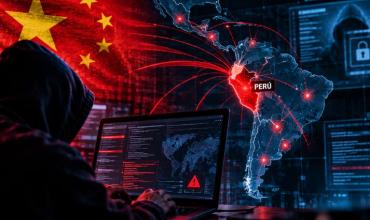
Una investigación de ESET identificó operaciones del grupo FamousSparrow contra entidades gubernamentales de ocho países de la región, incluido Perú.
Lunes 28 de Septiembre de 2026
18:01 | Lunes 28 de Septiembre de 2026 | La Rioja, Argentina | Fenix Multiplataforma
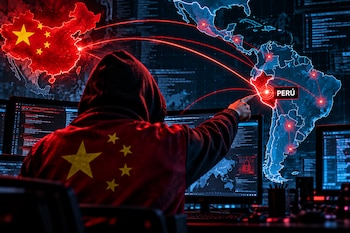
Un grupo de ciberespionaje vinculado al régimen de China habría concentrado buena parte de sus operaciones recientes en América Latina, donde identificó como objetivos a entidades gubernamentales de ocho países, entre ellos Perú. La investigación, realizada por especialistas de ESET Research, empresa eslovaca de ciberseguridad, detectó que el 90% de los objetivos registrados por la compañía entre mediados de 2025 y 2026 se encontraba en esta región.
La actividad fue atribuida a FamousSparrow, un grupo de amenazas persistentes avanzadas (APT) que desarrolla operaciones de espionaje informático y que comenzó a utilizar una nueva herramienta maliciosa denominada SparroWocky. Este programa permite a los atacantes ejecutar comandos, manipular archivos y recopilar información de los equipos comprometidos.
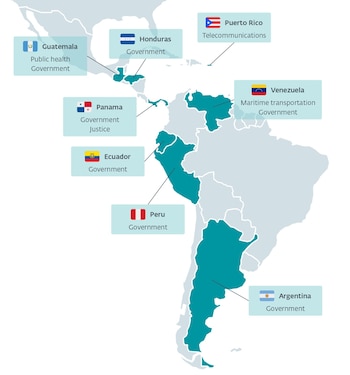
El informe, publicado el 17 de septiembre de 2026, identificó el despliegue de este malware contra organismos gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela. Aunque Perú aparece en la lista de países objetivo, ESET no precisó públicamente qué instituciones nacionales fueron identificadas ni detalló si se produjo una extracción confirmada de información clasificada.
FamousSparrow es un grupo de ciberespionaje documentado por ESET desde 2021. Sus operaciones se caracterizan por la utilización de herramientas personalizadas para ingresar a sistemas informáticos, mantener acceso remoto y obtener información de organizaciones estratégicas.
Inicialmente, sus actividades estuvieron relacionadas con ataques contra hoteles. Luego amplió sus objetivos hacia gobiernos, organizaciones internacionales y empresas privadas.
Los investigadores también han identificado coincidencias entre sus operaciones y las de otros grupos vinculados a China, aunque FamousSparrow continúa siendo rastreado como un actor independiente.
La investigación más reciente detectó que sus operaciones en América Latina comenzaron a intensificarse, al menos, desde julio de 2025, con ataques dirigidos principalmente a organismos gubernamentales.
La presencia de Perú en el informe de ESET forma parte de una operación regional que también alcanzó a instituciones gubernamentales de otros siete territorios.
Según la compañía, el 90% de los objetivos registrados en su telemetría entre mediados de 2025 y 2026 se encontraba en América Latina. Esta concentración geográfica representa un comportamiento particular frente a otros grupos de amenazas persistentes avanzadas que suelen operar simultáneamente en distintas regiones del mundo.
ESET considera que el interés por América Latina podría estar relacionado con el escenario geopolítico y la competencia entre China y Estados Unidos por mantener influencia en la región. La compañía plantea que las recientes iniciativas estadounidenses podrían haber influido en el cambio de enfoque del grupo, en un contexto donde China mantiene inversiones e intereses estratégicos en sectores como energía, minería y telecomunicaciones.
Esta explicación corresponde a la interpretación de los investigadores y no constituye una motivación confirmada por los responsables de los ataques.
Uno de los principales hallazgos de la investigación es la aparición de SparroWocky, una nueva puerta trasera informática (backdoor) desarrollada en C++ y utilizada por FamousSparrow desde agosto de 2025.
El programa reemplaza progresivamente a SparrowDoor, una herramienta personalizada que el grupo empleaba anteriormente para mantener acceso a los sistemas comprometidos.
A diferencia de un virus convencional que puede limitarse a dañar archivos o interrumpir el funcionamiento de un equipo, una puerta trasera está diseñada para permitir que un atacante ingrese y ejecute acciones de manera remota sin autorización.
De acuerdo con el análisis técnico de ESET, SparroWocky tiene una arquitectura modular y utiliza técnicas avanzadas para dificultar su detección por los sistemas de seguridad informática.
Entre las capacidades identificadas por los especialistas se encuentran:
Estas funciones pueden convertir una computadora infectada en un punto de acceso para recopilar información y realizar nuevas acciones dentro de una red informática.
ESET identificó que FamousSparrow utiliza técnicas diseñadas para ocultar sus herramientas dentro de procesos informáticos legítimos y dificultar su identificación por los sistemas de protección.
Entre los procedimientos documentados se encuentra el DLL sideloading, una técnica que aprovecha programas legítimos para cargar bibliotecas maliciosas introducidas previamente por los atacantes. El grupo también utiliza mecanismos para ejecutar código directamente en la memoria del equipo, lo que puede dificultar su detección mediante herramientas que se concentran únicamente en revisar archivos almacenados en el disco.
Sin embargo, los investigadores no determinaron públicamente el mecanismo inicial de acceso utilizado en todos los incidentes de la campaña más reciente. Por ello, no es posible atribuir todos los ataques a una única vulnerabilidad o método de infección.
El acceso no autorizado a los sistemas de una entidad gubernamental puede representar riesgos para la confidencialidad de documentos, comunicaciones internas y datos institucionales.
En una operación de ciberespionaje, el objetivo no necesariamente es paralizar los servicios o exigir un pago, como ocurre en determinados ataques de ransomware. En cambio, los responsables pueden buscar permanecer ocultos durante un periodo prolongado para recopilar información de interés.
Las capacidades de SparroWocky permiten realizar acciones compatibles con ese tipo de operación, como revisar archivos, obtener información del sistema, ejecutar comandos y capturar pantallas. No obstante, estas capacidades técnicas no demuestran por sí solas que se haya producido el robo de información específica de una institución peruana.
La investigación de ESET tampoco identifica públicamente el volumen de información comprometida en Perú ni confirma consecuencias sobre los servicios digitales del Estado.
El hallazgo de FamousSparrow se suma al seguimiento que especialistas en ciberseguridad realizan sobre grupos de amenazas persistentes avanzadas que desarrollan herramientas propias y dirigen sus operaciones contra organizaciones estratégicas.
La concentración de objetivos en América Latina y la incorporación de SparroWocky evidencian una evolución de las capacidades técnicas del grupo. Para Perú, la principal información confirmada por el reporte es su inclusión entre los países cuyas entidades gubernamentales fueron identificadas como objetivos de esta campaña.
La investigación no permite establecer por sí sola el alcance de una eventual intrusión en organismos nacionales, pero sí documenta la presencia del país dentro de una operación regional que ESET continúa monitoreando.
FamousSparrow, el grupo de hackers vinculado al régimen de China
Perú entre los países identificados en la campaña
SparroWocky, el nuevo malware para espiar gobiernos

Capacidades del malware SparroWocky
Cómo ingresan los atacantes a los sistemas
Riesgos del ciberespionaje para las instituciones públicas

Actividad regional sostenida bajo monitoreo


DEJANOS TU COMENTARIO
Las Más Vistas
Pelea entre adolescentes terminó con una menor hospitalizada tras golpearse la cabeza
Suspendieron un torneo profesional de pádel en La Rioja por incidentes

La Rioja: Una adolescente de 16 años denunció que fue atacada sexualmente por un chofer de una aplicación de transporte
Confirmado: del 4 al 8 de febrero se realizará la Chaya 2027

La madre de la adolescente agredida denunció a cuatro menores: “Quiero que se haga justicia”
Top Semanal
TAMBIÉN TE PUEDE INTERESAR
LOCALES
NACIONALES

El riesgo país se acerca a los 640 puntos: qué hay detrás de esta disparada en un escenario incierto
INTERNACIONES
DEPORTES
SOCIEDAD
FARÁNDULA