El Gobierno provincial dispuso asueto administrativo y escolar para el martes 10 de noviembre


- Comunicate con nosotros -
Tel: (380) 442-2112 / 446-2656 / 443-2596 / 446-4254
Whatsapp: (380) 461-7752 / 430-1923
Internacionales
Las temperaturas en tres cámaras frigoríficas que almacenaban productos sanguíneos vitales se elevaron a niveles muy altos
Miércoles 04 de Noviembre de 2026
19:16 | Miércoles 04 de Noviembre de 2026 | La Rioja, Argentina | Fenix Multiplataforma
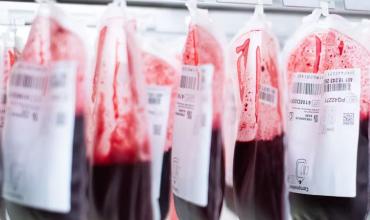
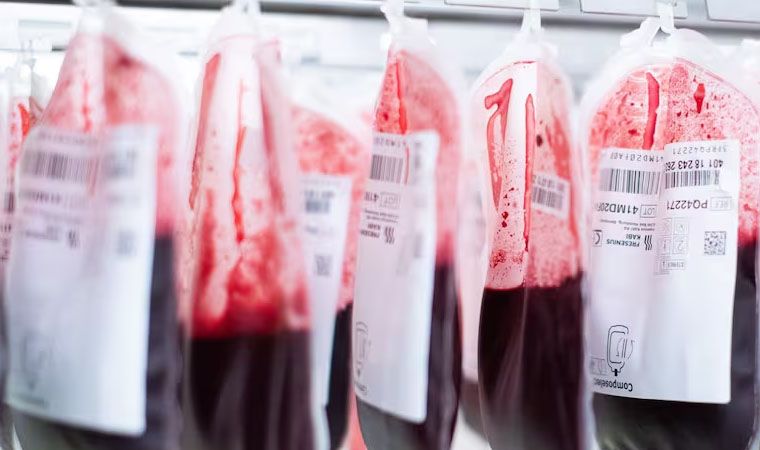
Varios bancos de sangre regionales se vieron afectados por un nuevo ciberataque en Francia, según informó el miércoles el Ministerio de Salud francés, aunque no se produjeron daños en las muestras sanguíneas almacenadas en dichos centros.
El incidente, que tuvo lugar el lunes, se produce tras una serie de ataques que obligaron a tiendas de ocho países europeos a desechar grandes cantidades de alimentos después de que unos piratas informáticos manipularan sus frigoríficos, de forma similar a los ataques que afectaron a decenas de supermercados en Francia hace tres semanas.
El Servicio Francés de Sangre (EFS, por sus siglas en inglés) informó el lunes, en un comunicado emitido a última hora del martes, que los umbrales de temperatura y descongelación alcanzaron niveles extremadamente altos en tres de sus centros de almacenamiento en frío para plasma. Los sistemas de monitoreo detectaron rápidamente el problema, lo que permitió al personal actuar a tiempo para evitar que se viera afectado ningún producto o muestra sanguínea.
“Varias instalaciones regionales del Servicio Francés de Sangre se vieron afectadas por un incidente de ciberseguridad que afectó a determinados sistemas de supervisión y control de las cámaras frigoríficas”, indicó el comunicado ministerial.
“La situación está ahora bajo control y se está supervisando de cerca (...) La seguridad de las reservas de sangre se ha preservado gracias a los sistemas de vigilancia y alarma de las instalaciones, así como a las medidas de precaución aplicadas de inmediato”, señaló.
El semanario francés Le Canard Enchaîné, que fue el primero en informar sobre el ciberataque, afirmó que el incidente había intentado elevar las temperaturas, que normalmente están a -30 grados, hasta los 110 grados.
Se están llevando a cabo investigaciones para evaluar el modus operandi y las circunstancias del incidente, así como los equipos que podrían haberse visto afectados y las condiciones y el calendario para una reincorporación segura al servicio.
Los productos almacenados eran bolsas de plasma destinadas a transfusiones y plasma utilizado para la fabricación de medicamentos, y fueron trasladados o puestos bajo custodia, según el comunicado de EFS.
Los hackers que subieron la temperatura de los frigoríficos en supermercados de toda Europa podrían haber accedido a través de sistemas públicos conectados a Internet protegidos con contraseñas predeterminadas o softwares obsoletos, sostuvo un experto en ciberseguridad.
El segundo ciberataque en tres semanas afectó los sistemas de refrigeración de cadenas de supermercados como Carrefour y Delhaize en Bélgica, e ICA y Coop en Suecia, obligando a los minoristas a desechar alimentos en mal estado y suscitando preocupación por la seguridad alimentaria.
Las autoridades no han revelado públicamente cómo consiguieron acceder los atacantes, y no se ha identificado a ningún responsable.
Laurens Singier, hacker ético e investigador de Cyber 3 Lab, perteneciente a la Universidad de Ciencias Aplicadas Howest de Brujas, Bélgica, señaló que los sistemas conectados a Internet a los que se puede acceder de forma remota suelen tener protecciones débiles.
“En este caso, el punto débil radicaba principalmente en conectar esos dispositivos a la red pública de Internet. Ni siquiera deberían estar ahí“, afirmó.
Un problema habitual con este tipo de sistemas es que los operadores no cambian las contraseñas predeterminadas establecidas por el fabricante, mientras que otros utilizan softwares obsoletos con vulnerabilidades conocidas, explicó.
Asimismo, añadió que en la actualidad la inteligencia artificial facilita que incluso los aficionados puedan llevar a cabo ataques informáticos.
Los supermercados anunciaron el martes que habían desconectado de la red los frigoríficos pirateados, siguiendo las recomendaciones del proveedor de software de monitorización de refrigeración Danfoss, cuyos sistemas volvieron a figurar entre los atacados. Danfoss ha declarado que está trabajando con sus clientes para aplicar las soluciones necesarias.
Singier señaló que los minoristas deberían asegurarse de que comprenden cómo se conectan a la interfaz de la tienda, reforzar las contraseñas y plantearse cambiar de sistemas basados en Internet a otros más seguros que utilicen tarjetas SIM, como los que se emplean en paneles solares y cargadores de autos.
“Tras este ataque, hemos visto muchos menos de estos dispositivos expuestos públicamente en Internet”, afirmó. “Pero si nos fijamos en las cifras, sigue habiendo muchos dispositivos industriales expuestos al público y, en muchos casos, ni siquiera tú mismo, como comerciante, lo sabes".
Ataques a las heladeras


DEJANOS TU COMENTARIO
Las Más Vistas
El Gobierno provincial dispuso asueto administrativo y escolar para el martes 10 de noviembre

CAMMESA acusó ante la Corte Suprema a EDELAR de dejar de pagar toda la energía tras el congelamiento tarifario
Rige alerta por tormentas fuertes, granizo y ráfagas de más de 90 km/h en gran parte de La Rioja

Un hombre se descompensó y falleció en un basural ubicado sobre la Ruta Provincial N° 7, en Anillaco
Un hombre falleció en un gimnasio luego de sufrir una descompensación
Top Semanal
TAMBIÉN TE PUEDE INTERESAR
LOCALES
NACIONALES
INTERNACIONES
DEPORTES
SOCIEDAD
FARÁNDULA